El falso concurso de baile que puede dar a un ciberdelincuente acceso a tu WhatsApp
 Ver la imagen completa
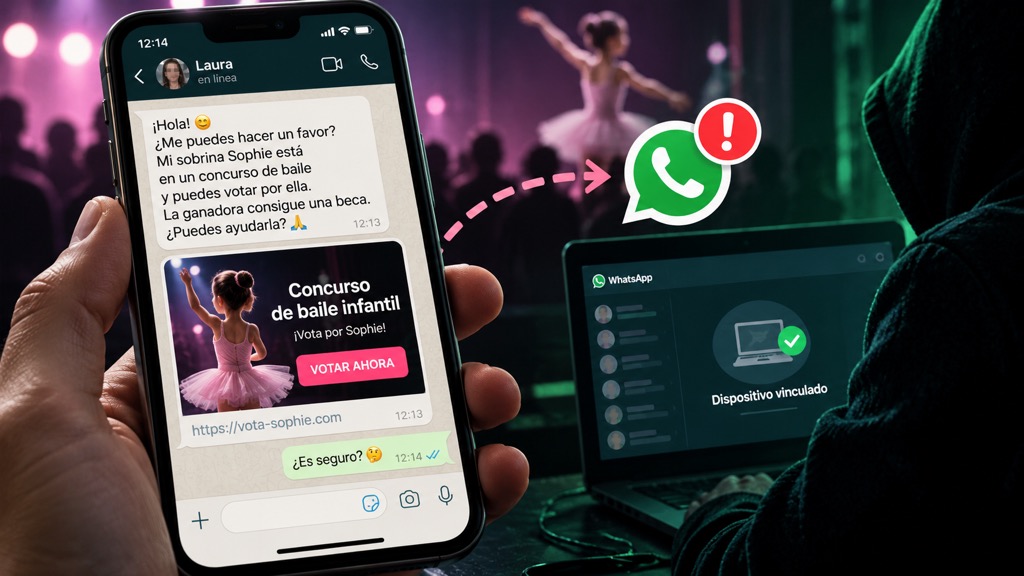
El mensaje llega desde el WhatsApp de alguien que conoces. Un amigo, un familiar o un compañero te pide un pequeño favor: votar por una niña que participa en un concurso de baile. Solo hay que entrar en un enlace, introducir el número de teléfono y seguir unas sencillas instrucciones para registrar el voto.
No hay amenazas, no hay un premio millonario inesperado y, aparentemente, tampoco hay nadie haciéndose pasar por tu banco. El mensaje procede realmente del número de una persona que tienes guardada en la agenda, así que resulta mucho más fácil bajar la guardia.
Pero no existe ningún concurso.
El código que te piden introducir no sirve para votar. En realidad, estás autorizando que un dispositivo controlado por los ciberdelincuentes quede vinculado a tu cuenta de WhatsApp.
El Instituto Nacional de Ciberseguridad (INCIBE) ha alertado el 21 de octubre de 2026 sobre esta campaña, a la que ha asignado un nivel de importancia 4 – Alta. Según las consultas recibidas por el organismo, los atacantes están utilizando cuentas previamente comprometidas para distribuir el falso concurso entre los contactos de las propias víctimas.
Y precisamente ahí está una de las claves de que el engaño funcione tan bien: el mensaje puede llegar realmente desde el WhatsApp de alguien en quien confías.
Un concurso de baile que nunca existió
La variante documentada por INCIBE solicita ayuda para una niña llamada Sophie, supuestamente hija de unos amigos, que participa en un concurso de baile. El mensaje afirma que la ganadora conseguirá una beca y un lugar en un escenario, y pide al destinatario que entre en una página para votar por ella.
Por supuesto, los nombres, premios y direcciones web pueden cambiar. Sophie podría llamarse mañana Claudia, Lucía o Marta, y el concurso de baile podría transformarse fácilmente en un concurso de dibujo, fotografía, música o cualquier otra actividad. Lo importante para los atacantes no es la historia concreta, sino conseguir una petición suficientemente inocente para que el destinatario pulse el enlace sin sospechar.
Cuando la víctima accede a la web fraudulenta, se le solicita su número de teléfono. Después aparece un código acompañado de instrucciones para introducirlo dentro de WhatsApp mediante la opción que permite vincular un dispositivo utilizando el número de teléfono.
Ese es el momento decisivo del ataque.
El supuesto código de votación es en realidad un código de vinculación de WhatsApp. Al introducirlo, la víctima está confirmando ante la propia aplicación que desea conectar otro dispositivo a su cuenta.
Y ese dispositivo pertenece al atacante.
No te roban la contraseña: tú les abres la puerta
Este detalle hace que el fraude sea especialmente interesante desde el punto de vista de la seguridad. No existe necesariamente malware instalado en el teléfono, los atacantes no necesitan conocer la contraseña del correo electrónico y tampoco están explotando una vulnerabilidad desconocida de WhatsApp.
Están utilizando una función completamente legítima de la aplicación.
WhatsApp permite utilizar una misma cuenta desde varios dispositivos. Podemos tener nuestra sesión abierta en el móvil y utilizar al mismo tiempo WhatsApp desde un ordenador, una tablet u otros dispositivos vinculados. Para hacerlo es necesario autorizar previamente esa conexión, normalmente mediante alguno de los mecanismos proporcionados por la propia aplicación.
Los atacantes simplemente han encontrado la forma de conseguir que sea la propia víctima quien complete esa autorización creyendo que está haciendo otra cosa.
Desde el punto de vista de WhatsApp, no ha ocurrido nada anómalo: el usuario ha solicitado vincular un dispositivo, ha recibido las instrucciones correspondientes y ha confirmado la operación.
Desde el punto de vista de la víctima, acaba de darle acceso a su cuenta a un desconocido.
Es un buen ejemplo de por qué la ingeniería social continúa siendo tan eficaz incluso cuando los sistemas técnicos incorporan cada vez más mecanismos de seguridad. No siempre hace falta romper una protección si puedes convencer al usuario para que la desactive o la autorice por ti.
Y tu WhatsApp continúa funcionando normalmente
Hay otro detalle que hace que esta estafa pueda pasar desapercibida durante bastante tiempo. Vincular un nuevo dispositivo no cierra necesariamente la sesión del teléfono principal.
La víctima puede seguir utilizando WhatsApp con absoluta normalidad mientras el ciberdelincuente mantiene una sesión vinculada desde otro dispositivo. INCIBE advierte expresamente de que conservar el acceso a la aplicación no significa que nadie más esté utilizando la cuenta.
Esto diferencia el ataque de otros fraudes en los que la víctima pierde repentinamente el acceso a WhatsApp y descubre inmediatamente que algo ha sucedido. Aquí puede no existir ninguna señal tan evidente.
Mientras tú sigues enviando mensajes desde tu teléfono, otra persona puede estar utilizando tu identidad desde la sesión que acabas de autorizar.
Y ahí comienza la segunda fase del fraude.
Ahora el mensaje llega de verdad desde tu cuenta
Una vez conseguida la vinculación, los delincuentes pueden utilizar la cuenta comprometida para enviar mensajes haciéndose pasar por su propietario. Pueden solicitar dinero a familiares o amigos, inventar una emergencia o simplemente continuar propagando el mismo falso concurso.
Ese último punto convierte el ataque en una especie de cadena de confianza.
Imaginemos que recibes el mensaje de un desconocido:
«Hola. ¿Puedes votar a Sophie en este concurso de baile?»
Probablemente desconfiarás.
Pero imaginemos que exactamente el mismo mensaje llega desde la cuenta de tu hermana, de un amigo o de alguien con quien hablaste ayer.
La percepción cambia completamente.
La página web fraudulenta continúa siendo falsa y el código sigue teniendo exactamente la misma función, pero el atacante ha conseguido algo mucho más importante que un diseño convincente: la identidad de una persona en la que confías.
INCIBE explica que los ciberdelincuentes utilizan precisamente las cuentas vinculadas para volver a enviar el reclamo a los contactos de la víctima, haciendo que el fraude continúe propagándose aprovechando las relaciones personales existentes entre los usuarios.
Es una forma particularmente efectiva de ingeniería social porque cada nueva víctima puede convertirse, a su vez, en el punto de partida para engañar a las siguientes.
Que el mensaje venga de un conocido ya no demuestra nada
Durante años una de las recomendaciones más habituales frente a mensajes sospechosos era fijarse en quién los enviaba. Si el número era desconocido, había que desconfiar.
Eso sigue siendo útil, pero ya no es suficiente.
Una cuenta legítima puede estar siendo utilizada por otra persona, de manera que ver el nombre y la fotografía de un conocido no demuestra que el mensaje lo haya escrito realmente ese conocido.
De hecho, INCIBE recomienda que este tipo de peticiones se verifiquen utilizando otro canal. Si alguien te pide por WhatsApp que votes, envíes dinero, introduzcas un código o realices alguna operación fuera de lo habitual, una llamada telefónica de veinte segundos puede resolver la duda.
Y hay una pista especialmente importante: cuando una página externa te proporciona un código y después te pide que introduzcas ese código dentro de una aplicación relacionada con tu identidad, hay que detenerse y entender exactamente qué estamos autorizando.
Los códigos no son simples números.
Un código de recuperación puede cambiar una contraseña. Un código de autenticación puede abrir una cuenta. Un código de vinculación puede autorizar un nuevo dispositivo.
Nunca deberíamos introducir uno simplemente porque una web nos dice que es necesario para votar, cobrar un premio, verificar nuestra edad o continuar un trámite.
WhatsApp ya conocía este tipo de estafa
Lo más llamativo de esta campaña es que el mecanismo no ha sorprendido a Meta.
En marzo de 2026, varios meses antes del aviso publicado ahora por INCIBE, Meta anunció nuevas medidas de WhatsApp destinadas específicamente a combatir los fraudes relacionados con la vinculación de dispositivos. Al explicar el problema puso como ejemplo, precisamente, a estafadores que se hacen pasar por un concurso de talentos, solicitan al usuario su número de teléfono y después consiguen que introduzca en WhatsApp un código de vinculación.
La similitud con la campaña detectada ahora en España es evidente.
Meta también señaló otra variante en la que los atacantes intentan conseguir exactamente lo mismo haciendo que la víctima escanee un código QR bajo un pretexto falso. En ambos casos el objetivo técnico es idéntico: conseguir que la persona autorice un dispositivo que realmente pertenece al ciberdelincuente.
Como respuesta a estas técnicas, WhatsApp ha introducido avisos adicionales cuando determinadas señales indican que una solicitud de vinculación puede resultar sospechosa. Estas advertencias muestran información sobre el origen de la petición e intentan hacer que el usuario se detenga antes de completar la operación.
Pero ninguna advertencia puede sustituir completamente al criterio de la persona que tiene el teléfono en la mano.
¿He abierto el enlace? No significa necesariamente que tengan mi WhatsApp
Aquí conviene diferenciar varias situaciones, porque no todas tienen las mismas consecuencias.
Si únicamente has recibido el mensaje y no has abierto el enlace, basta con eliminarlo, avisar a la persona que aparentemente te lo ha enviado y no reenviarlo a otros contactos.
Si has abierto la página fraudulenta pero no has continuado, tampoco significa automáticamente que los atacantes tengan acceso a tu cuenta. Y si incluso has introducido tu número de teléfono, INCIBE aclara que esto no equivale por sí mismo a haber autorizado la vinculación. El paso crítico es completar posteriormente las instrucciones necesarias para conectar el dispositivo.
En cualquiera de esos casos resulta recomendable cerrar la página, no continuar el proceso y revisar los dispositivos vinculados a la cuenta.
El escenario cambia si has introducido finalmente el código dentro de WhatsApp siguiendo las instrucciones de la web. Entonces sí puede existir un dispositivo externo autorizado.
Cómo comprobar ahora mismo quién tiene acceso a tu WhatsApp
WhatsApp permite consultar los dispositivos vinculados a la cuenta. En Android puede hacerse desde el menú de los tres puntos y entrando en Dispositivos vinculados; en iPhone se encuentra en Configuración > Dispositivos vinculados.
Si aparece un ordenador, navegador o dispositivo que no reconoces, hay que seleccionarlo y cerrar su sesión. INCIBE recomienda realizar una captura previamente si puede hacerse sin retrasar la desconexión, ya que puede servir como prueba de lo ocurrido.
Conviene revisar esta sección incluso aunque WhatsApp siga funcionando correctamente en nuestro teléfono. Precisamente una de las características de este fraude es que el dispositivo principal puede continuar funcionando mientras existe otra sesión activa que desconocemos.
Después de expulsar los dispositivos sospechosos, es recomendable volver a revisar la lista posteriormente para comprobar que no aparecen nuevas sesiones. Si continúan enviándose mensajes sin autorización, vuelven a aparecer dispositivos desconocidos o se pierde el acceso a la cuenta, INCIBE recomienda contactar con el soporte oficial de WhatsApp.
Activa también la verificación en dos pasos
INCIBE recomienda activar la verificación en dos pasos de WhatsApp desde Cuenta > Verificación en dos pasos, estableciendo un PIN y añadiendo una dirección de correo electrónico de recuperación a la que solamente nosotros tengamos acceso.
Es una buena medida adicional de protección, pero hay un matiz importante: activar el PIN no sustituye a expulsar un dispositivo que ya se encuentra vinculado.
Si sospechamos que alguien ha conseguido acceso mediante este fraude, la prioridad debe ser revisar Dispositivos vinculados y cerrar cualquier sesión desconocida. Después podemos reforzar la cuenta con la verificación en dos pasos.
También deberíamos avisar a nuestros contactos por otro canal si creemos que desde nuestra cuenta se han enviado mensajes fraudulentos. No conviene reenviar el enlace como ejemplo, porque estaríamos ayudando involuntariamente a distribuirlo.
¿Y si alguien ya ha enviado dinero?
El falso concurso puede ser solamente la primera fase. Una vez dentro de una cuenta legítima, un atacante puede aprovechar la confianza de sus contactos para solicitar dinero.
«Estoy teniendo un problema con el banco.»
«¿Puedes hacerme un Bizum?»
«Necesito pagar esto urgentemente y mañana te lo devuelvo.»
El contexto dependerá de cada víctima, pero el principio es el mismo: la petición parece proceder de alguien conocido.
Si se ha realizado un pago como consecuencia del engaño, INCIBE recomienda contactar inmediatamente con la entidad bancaria a través de sus canales oficiales para intentar detener o recuperar la operación, aunque advierte de que la devolución no está garantizada. También conviene conservar conversaciones, capturas y justificantes y presentar una denuncia ante las Fuerzas y Cuerpos de Seguridad del Estado.
En España también está disponible el 017, la Línea de Ayuda en Ciberseguridad de INCIBE, un servicio gratuito y confidencial para ciudadanos y empresas.
No hay que hackear WhatsApp si consigues que el usuario te autorice
Tendemos a imaginar un ciberataque como una persona delante de varias pantallas escribiendo comandos hasta encontrar una vulnerabilidad que le permita entrar en un sistema. Sin embargo, muchas de las estafas más eficaces funcionan de una forma bastante menos espectacular.
El sistema puede funcionar exactamente como fue diseñado.
En este caso, WhatsApp permite vincular dispositivos porque es una funcionalidad útil. El código utilizado es legítimo. El proceso de autorización es legítimo. Y el dispositivo queda vinculado porque alguien con acceso a la cuenta ha confirmado la operación.
Lo único falso es la historia que ha llevado a esa persona a hacerlo.
Por eso este fraude es un excelente ejemplo de ingeniería social. Los atacantes no necesitan derrotar matemáticamente el cifrado de WhatsApp ni descubrir una vulnerabilidad extraordinaria. Solo necesitan conseguir que confundamos una autorización de seguridad con el voto para que una niña gane un concurso de baile.
La tecnología puede incorporar más avisos, detectar patrones sospechosos y endurecer los procesos de vinculación, y de hecho WhatsApp ya está intentando hacerlo. Pero existe una regla que continúa siendo válida prácticamente independientemente de la aplicación que utilicemos:
si una página externa te pide que introduzcas en otra aplicación un código relacionado con tu cuenta, no introduzcas el código hasta saber exactamente qué estás autorizando.
Porque algunas veces no estás verificando un voto.
Estás abriendo la puerta.